Saltar al contenido
Empezar gratis
Volver al blog

API REST frente a API SOAP: elige en función del contrato y el comportamiento

Gabriel CiociÚltima actualización el 16 min read
API REST frente a API SOAP: elige en función del contrato y el comportamiento
En resumen: REST es un estilo arquitectónico; SOAP es un protocolo de mensajería basado en XML. Compara el contrato real del proveedor, los clientes compatibles, los requisitos de seguridad y el comportamiento ante fallos, en lugar de dar por sentado que REST significa JSON o que SOAP es sinónimo de lentitud.

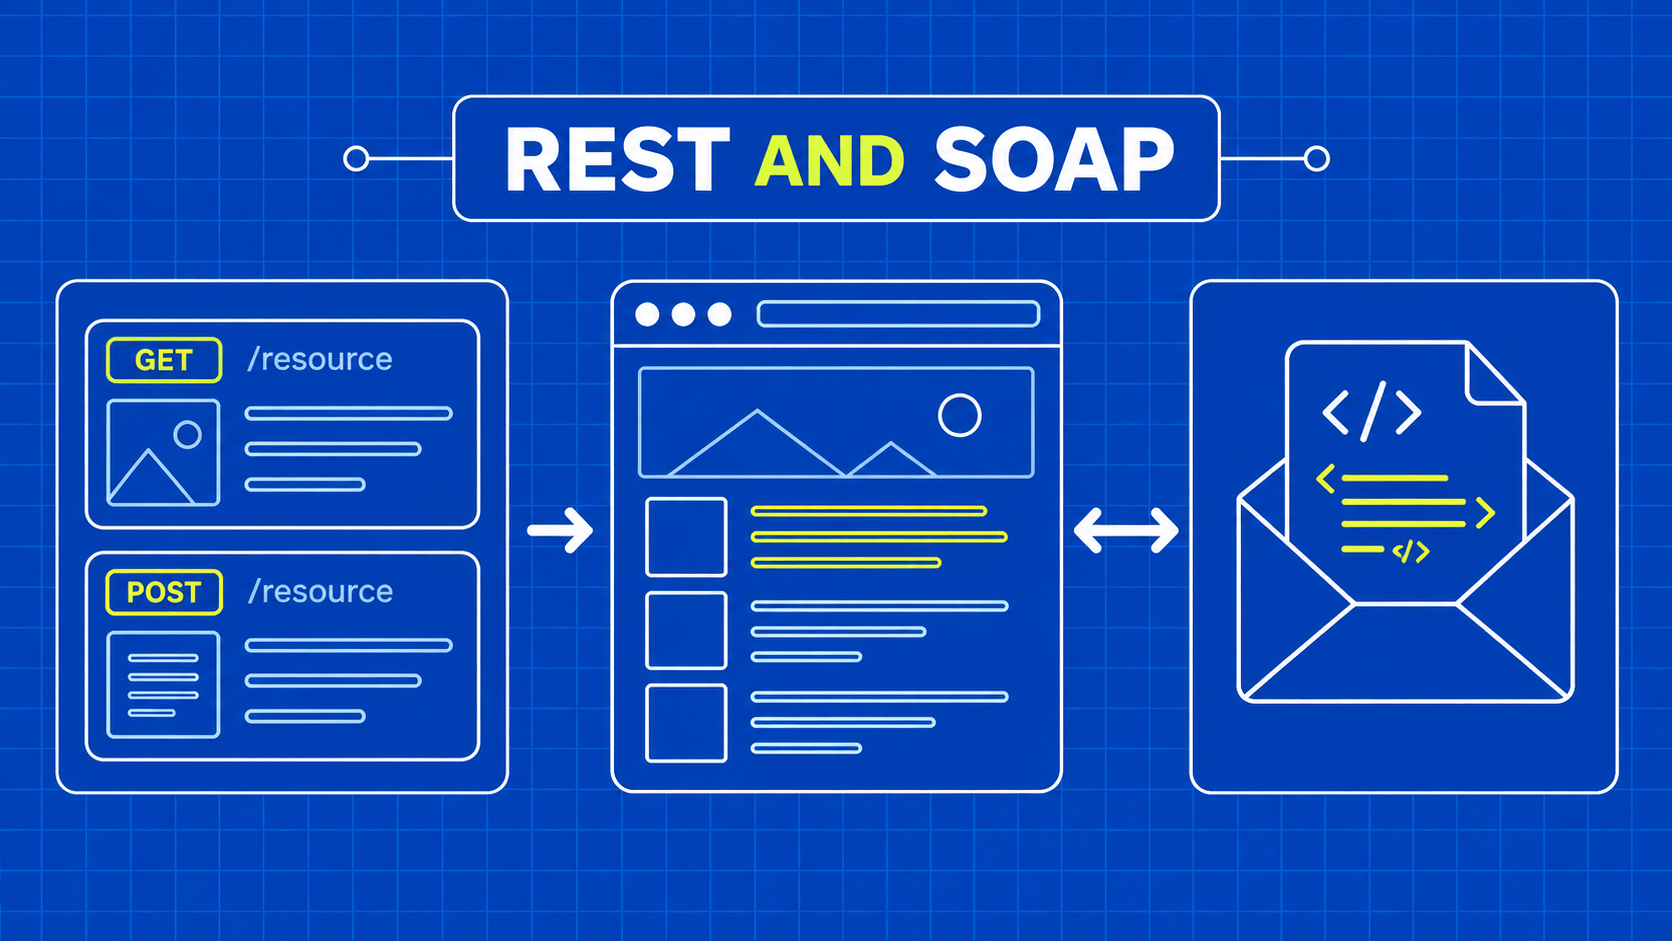
Un proveedor ofrece un punto final SOAP para realizar pedidos y un punto final de catálogo HTTP descrito como REST. Tu equipo necesita datos fiables sobre el stock, no un ganador en un debate sobre protocolos. La decisión entre una API REST y una API SOAP empieza por diferenciar dos conceptos distintos: REST limita la forma en que interactúan los componentes, mientras que SOAP especifica un marco de mensajería con una envoltura y reglas de procesamiento.

Esa distinción cambia las preguntas que hay que plantearse. Una respuesta JSON dice poco sobre si el servicio utiliza una interfaz uniforme. Una envoltura SOAP dice poco sobre si la implementación requiere firmas de mensajes o garantiza una entrega fiable. Esas propiedades necesitan pruebas procedentes del servicio real y de las especificaciones que admite.

Esta guía sigue una integración hipotética con un proveedor, desde la revisión del contrato hasta la gestión de errores. Los ejemplos son escenarios de diseño, no solicitudes ejecutables dirigidas a un proveedor real. Verás cómo comparar mensajes, evaluar herramientas, planificar reintentos y elegir entre una interfaz existente y una nueva. El mismo método ayuda a un equipo de ingeniería de datos que utiliza API de terceros: primero identifica las garantías operativas que necesitas y, a continuación, comprueba qué interfaz las cumple realmente.
Enmarcar la API REST frente a la API SOAP como una decisión contractual

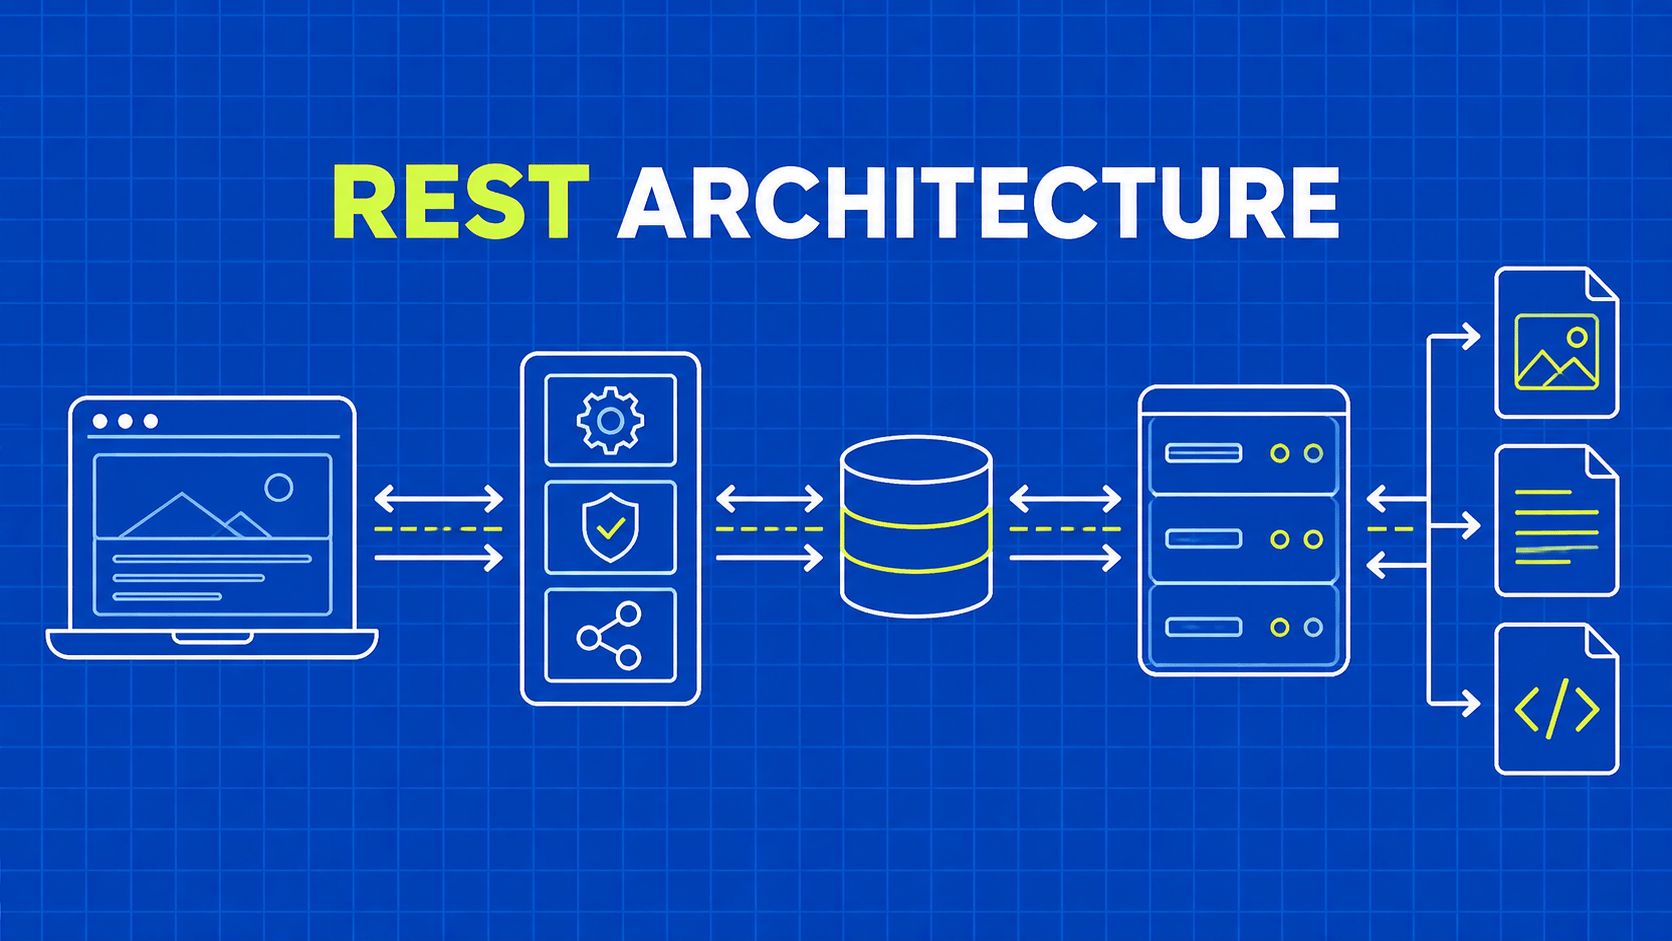
REST, abreviatura de «Representational State Transfer» (Transferencia de Estado Representacional), es un estilo arquitectónico definido por restricciones que incluyen la interacción sin estado, el almacenamiento en caché y una interfaz uniforme. No es un formato JSON, un lenguaje de esquemas ni un nombre sustitutivo para cada punto final HTTP. La definición original de REST describe una arquitectura, no una plantilla de solicitud prescrita.

SOAP define una envoltura basada en XML y un modelo de procesamiento de mensajes. También proporciona un marco de extensibilidad y una forma de vincular la mensajería a los protocolos subyacentes. La especificación de mensajería SOAP 1.2 es la referencia principal para ese comportamiento básico. Otras capacidades que suelen asociarse con SOAP provienen de especificaciones adicionales o de una implementación concreta.

Utiliza la siguiente comparación para establecer categorías antes de evaluar una implementación. «Común» describe un patrón práctico, no una regla que todo servicio deba seguir.

Dimensión

Interfaz orientada a REST

Interfaz SOAP

Qué la define

Restricciones arquitectónicas en las interacciones

Envolvente del mensaje y reglas de procesamiento

Modelo de integración común

Recursos y representaciones a través de HTTP

Mensajes estructurados intercambiados a través de un enlace definido

Formato de representación

No se limita a JSON

La envoltura SOAP utiliza XML

Artefacto de contrato para la solicitud

Documentación sobre la interfaz y el tipo de medio, a menudo una descripción de la API

Descripción del servicio, esquemas, detalles de enlace y requisitos de política

Información de error para inspeccionar

Estado HTTP más la representación del error documentada

Fallo SOAP, además del comportamiento del estado del enlace subyacente

Seguridad que hay que verificar

Controles reales de transporte, identidad, autorización y aplicación

Dichos controles, además de cualquier perfil de seguridad de mensajes requerido

Evidencia de rendimiento

Mediciones de la carga de trabajo real

Mediciones de la carga de trabajo real

Para obtener una definición más estricta del aspecto REST, revisa las seis restricciones de la arquitectura de las API REST. Una API HTTP pragmática puede resultar útil aunque no cumpla todas las restricciones. En una evaluación entre una API REST y una API SOAP, anota esa distinción para que tu comparación no atribuya propiedades no implementadas a una etiqueta atractiva.

Sigue una operación de un proveedor a través de ambas interfaces

Supongamos que necesitas la descripción actual del producto A17. Una interfaz HTTP orientada a recursos podría identificar ese producto mediante un URI y recuperar una representación utilizando el método GET. La representación podría ser JSON, XML u otro tipo de medio compatible. La semántica del método y los metadatos de la respuesta forman parte de la interacción, no solo los campos del cuerpo.

Una interfaz SOAP podría exponer una operación de búsqueda de productos cuya entrada incluya el identificador del producto. Un cliente envía el mensaje XML documentado dentro del sobre SOAP y, a continuación, interpreta la respuesta correspondiente. En el servicio hipotético, la operación empresarial se transmite mediante el contrato de mensaje. No se debe dar por sentado que todas las interfaces SOAP siguen el modelo de llamada a procedimiento remoto; SOAP también puede transportar mensajes orientados a documentos.

Ambas implementaciones deben responder a las mismas preguntas del dominio. ¿Es A17 un producto o una variante vendible? ¿Qué moneda se aplica? ¿Está localizada la descripción? ¿Un campo de stock ausente significa cero, desconocido o no autorizado? Ninguna opción de transporte resuelve la semántica empresarial ambigua.

Para las pruebas de la API REST frente a la API SOAP, crea un pequeño conjunto de resultados esperados del dominio y asigna ambas interfaces a dicho conjunto. Incluye un producto existente, un identificador desconocido, un campo no disponible y un solicitante sin acceso. Comprueba si el cliente puede distinguir esos resultados sin inspeccionar una cadena no documentada en un mensaje legible para humanos.

No incluyas ejemplos de solicitudes en la primera comparación hasta que dispongas del contrato real. Inventar un punto final o un espacio de nombres XML plausible puede hacer que la integración parezca más fácil de lo que es. Pide al proveedor un intercambio de muestra compatible sin credenciales e identifica a continuación los encabezados, tipos de medio, URI de espacio de nombres y campos necesarios.

Registra también los detalles de la versión. SOAP 1.1 y SOAP 1.2 no son intercambiables simplemente porque ambos utilicen XML. El espacio de nombres del sobre y las convenciones HTTP difieren. SOAP 1.2, Parte 2, describe su enlace HTTP y las características relacionadas; utiliza la versión documentada por el proveedor en lugar de mezclar ejemplos de diferentes versiones.

Compara las herramientas de contratación y la gestión de cambios

Una descripción del servicio puede reducir el trabajo repetitivo del cliente, pero no puede eliminar las decisiones empresariales. El código generado puede serializar correctamente una fecha, pero sin que se tenga la certeza de si representa un día natural según el calendario local del proveedor o un instante en UTC. Trata a los clientes generados como herramientas contractuales, no como sustitutos de la comprensión del servicio.

Los servicios SOAP suelen utilizar descripciones WSDL junto con esquemas XML. Estos artefactos pueden identificar interfaces, tipos de mensajes, enlaces y puntos finales de servicio. La guía básica sobre WSDL del W3C explica estas responsabilidades. Confirma qué versión de WSDL y qué extensiones admite la herramienta que hayas elegido antes de dar por sentado que puede consumir una descripción concreta de un proveedor.

Una API HTTP orientada a REST también puede contar con una descripción legible por máquina, esquemas, clientes generados y una validación estricta. REST no requiere un contrato informal. Por el contrario, recibir un archivo WSDL no garantiza que la implementación lo respete ni que en él figuren todos los requisitos operativos relevantes.

En el caso de un servicio ya existente, prueba el contrato utilizando exactamente la pila de clientes que tienes previsto implementar. Importa los artefactos, realiza una lectura inocua en el entorno de pruebas del proveedor e inspecciona el mensaje resultante. Comprueba si la herramienta conserva los campos opcionales, la calificación del espacio de nombres, las enumeraciones y la precisión numérica tal y como exige el contrato.

La gestión de cambios debe formar parte de la evaluación entre la API REST y la API SOAP desde el principio. Pregunta quién anuncia los cambios que rompen la compatibilidad, durante cuánto tiempo se sigue dando soporte a los consumidores antiguos y si hay fixtures de prueba disponibles antes del lanzamiento. Un campo añadido puede seguir provocando fallos en un consumidor que rechace datos desconocidos; un campo renombrado puede desaparecer silenciosamente en un consumidor que lo ignore.

Para un nuevo servicio, elige reglas de compatibilidad explícitas y pruébalas con consumidores representativos. Para un proveedor existente, aísla los detalles del contrato externo en un adaptador, de modo que el resto de tu canalización no dependa de nombres de clases generados ni de diseños de respuesta sin procesar. Ese límite reduce el alcance de una migración posterior, incluso si el protocolo permanece inalterado.

Evalúa la seguridad como comportamiento en producción

Ninguno de los dos estilos de interfaz proporciona por sí solo la autorización de la aplicación. Un servicio que autentica tu cuenta debe decidir, en cualquier caso, si puedes consultar el producto solicitado, modificar un pedido o recuperar el informe de otro cliente. Prueba esas decisiones con las identidades de prueba admitidas por el proveedor y los escenarios permitidos.

Separa la protección del transporte de la protección de los mensajes. TLS protege una conexión entre sus extremos. En un sistema con pasarelas e intermediarios, identifica dónde terminan esas conexiones y qué componentes pueden leer la carga útil. A continuación, decide si el mensaje en sí mismo necesita una protección que persista más allá de una conexión de transporte.

Las implementaciones SOAP pueden utilizar WS-Security para mecanismos a nivel de mensaje, como tokens de seguridad, firmas y cifrado. Se trata de requisitos adicionales que deben seleccionarse e implementarse; no se activan automáticamente mediante un sobre XML. La especificación OASIS SOAP Message Security define ese marco.

En una comparación entre una API REST y una API SOAP, pregunta por el perfil de seguridad exacto que se admite, en lugar de conformarte con una afirmación de que una opción es «segura para la empresa». Determina quién emite las credenciales, cómo caducan, dónde residen las claves de firma y cómo gestiona el servidor los mensajes que no puede validar. Confirma estos detalles con los sistemas de identidad y operativos existentes del equipo.

El análisis sintáctico también merece atención. Trata el XML y el JSON externos como entradas no fiables, aplica límites de tamaño razonables y configura los analizadores sintácticos de acuerdo con las directrices de seguridad de la biblioteca elegida. Evita incluir el cuerpo sin procesar de las solicitudes o respuestas en los registros generales cuando contengan credenciales o información de clientes. La etiqueta del protocolo no garantiza que la configuración de un analizador sintáctico sea segura.

El comportamiento del navegador constituye una capa independiente de la integración. Si un punto final depende de una sesión de navegador con inicio de sesión, documenta ese requisito de forma explícita. Comprender el ámbito de las cookies HTTP y la gestión de sesiones ayuda a explicar por qué un cliente del lado del servidor puede recibir una respuesta diferente a la de un navegador, incluso cuando ambos visitan la misma URL.

Mide el rendimiento y la capacidad de almacenamiento en caché en función de la carga de trabajo

Una envoltura XML puede contener más texto estructural que un documento JSON compacto, pero esa observación no constituye un indicador de latencia. El tiempo total incluye el establecimiento de la conexión, la autenticación, el procesamiento de la aplicación, la serialización, la transferencia y el análisis por parte del cliente. Una consulta lenta a la base de datos puede ser el factor determinante en cualquiera de las dos implementaciones.

Crea un escenario de lectura representativo antes de declarar ganadora en rendimiento a una API REST frente a una API SOAP. Mantén comparables los datos solicitados, la ruta de red, la concurrencia y las condiciones de calentamiento. Mide los bytes transferidos y el análisis del cliente por separado de la latencia de extremo a extremo. Indica la configuración real para que un compañero pueda reproducir el resultado.

El almacenamiento en caché es otro ámbito en el que los eslóganes pueden llevar a error. El almacenamiento en caché HTTP depende de la semántica del método, el estado, la vigencia, los validadores y los campos aplicables de la solicitud y la respuesta. La RFC 9111 define esas reglas. Un punto final etiquetado como REST puede prohibir deliberadamente el almacenamiento; el nombre del protocolo por sí solo no garantiza que una respuesta sea segura para su reutilización.

En el caso del catálogo de proveedores, distingue las descripciones de los productos de los datos de existencias. Pueden tener diferentes plazos de validez aceptables, incluso cuando aparecen en el mismo documento. Decide si el consumidor necesita una observación reciente cada vez, si puede revalidar una representación guardada o si puede reutilizar los datos dentro de un intervalo de tiempo documentado.

Las operaciones de consulta SOAP suelen utilizar HTTP POST en las integraciones implementadas, por lo que no se debe dar por sentado que una caché HTTP compartida convencional reutilizará sus respuestas como si fueran representaciones GET almacenables en caché. Tampoco se debe concluir que SOAP prohíbe toda forma de almacenamiento en caché. El almacenamiento en caché a nivel de aplicación es un diseño independiente con sus propias claves, reglas de invalidación y obligaciones de corrección.

Redacta el contrato de almacenamiento en caché junto con el contrato de datos. Incluye los límites de cuenta y de configuración regional, las marcas de tiempo de recuperación y el comportamiento cuando falla la revalidación. Una respuesta rápida que sirva datos del cliente equivocado u oculte una antigüedad inaceptable constituye un fallo de integración, independientemente de que las cifras de referencia sean favorables.

Diseña la recuperación antes de habilitar los reintentos

El fallo más complicado es un resultado incierto. Tu cliente envía una solicitud de pedido, el proveedor la procesa y la conexión se interrumpe antes de que llegue la respuesta. Repetir la solicitud podría generar un segundo pedido. Abandonarla podría hacer que tu sistema creyera que no existe ningún pedido.

La diferencia entre una API REST y una API SOAP no resuelve por sí sola ese problema. Se necesita un contrato de recuperación a nivel de operación: un mecanismo de idempotencia, una referencia empresarial estable que se pueda consultar u otra vía de conciliación documentada. No se debe deducir que existe protección contra duplicados por el mero hecho de que un SDK ofrezca una opción de reintento.

En el caso de HTTP, la semántica de los métodos seguros e idempotentes ayuda a guiar el comportamiento automatizado, pero su significado es preciso. La idempotencia se refiere al efecto previsto de solicitudes idénticas repetidas, no a cuerpos de respuesta idénticos ni a una promesa de ejecución «exactamente una vez». La RFC 9110 define dicha semántica y aborda consideraciones sobre los reintentos.

Un fallo SOAP proporciona información estructurada sobre el error, pero no constituye una afirmación universal sobre si se ha llevado a cabo el proceso empresarial posterior. Del mismo modo, un estado de error HTTP requiere interpretación en el contexto de la operación. Examina las categorías de fallos documentadas, los campos de error empresarial y la información de correlación, en lugar de aplicar una única política de reintentos a todos los fallos.

Algunas implementaciones de SOAP añaden especificaciones de mensajería fiable u otras características de coordinación. Exija pruebas explícitas de que el enlace y el servicio seleccionados admiten el comportamiento necesario. No atribuya al núcleo de SOAP garantías de entrega, transacciones distribuidas ni la prevención de duplicados en las aplicaciones.

En el caso de un colector de solo lectura, un diseño de recuperación útil registra la última página o elemento aceptado y valida la respuesta antes de continuar. Limita el número de intentos de reintento, mantén un estado claro de fallo terminal y separa los errores de transporte de los resultados vacíos válidos. Si implementas el colector en Python, compara los clientes HTTP de Python para determinar los controles que tu integración realmente necesita, como los tiempos de espera y la reutilización de conexiones.

Elige con un criterio de decisión sencillo

En el caso de un proveedor existente, el contrato disponible suele limitar la elección. Si el proveedor solo admite SOAP para la operación requerida, la preferencia por JSON no ofrece una alternativa. Evalúa la cadena de herramientas compatible, aísla el adaptador y decide si el servicio cumple tus requisitos.

En el caso de una nueva interfaz, compara las necesidades de los consumidores reales. Un catálogo público con navegación por recursos y lecturas reutilizables genera presiones diferentes a las de un flujo de trabajo de un socio que ya requiere un perfil de seguridad de mensajes concreto. La comparación entre la API REST y la API SOAP resulta útil cuando deja claras esas presiones.

Situación

Pruebas que deben orientar la elección

Integración existente con el proveedor

Punto final compatible, versión del contrato, acceso de prueba y herramientas de cliente mantenidas

Catálogo con gran volumen de lecturas

Requisitos de actualidad, validadores, controles de paginación y política de caché

Flujo de trabajo de mensajes de los socios

Formato de mensaje requerido, perfil de seguridad y pruebas de interoperabilidad

Envío de pedidos

Prevención de duplicados, conciliación y gestión de resultados inciertos

Migración planificada

Paridad de comportamiento, compatibilidad con los consumidores y reversión por etapas

Registra la interfaz seleccionada, los supuestos que has verificado y las dependencias sin resolver. Añade una opción rechazada con un motivo concreto, como la falta de compatibilidad con el perfil requerido por el proveedor. Mantén el registro lo suficientemente breve como para que un ingeniero de guardia pueda utilizarlo en caso de fallo.

Si más adelante colocas una fachada HTTP delante de un servicio SOAP, trátala como un límite de traducción con sus propias pruebas. La conversión de XML a JSON no conserva automáticamente la semántica de los errores, las transacciones ni la compatibilidad, y tampoco genera automáticamente una arquitectura REST. Verifica el comportamiento antes de presentar la fachada como un sustituto equivalente.

Puntos clave

  • Comienza la evaluación de la API REST frente a la API SOAP con el contrato real del proveedor: REST es un estilo arquitectónico, mientras que SOAP define un marco de mensajería.
  • Examina los esquemas, los enlaces, las herramientas de cliente y las políticas de compatibilidad necesarios antes de estimar el esfuerzo de implementación a partir de cargas útiles de muestra.
  • Verifica por separado la protección del transporte, los requisitos de seguridad de los mensajes y la autorización de las aplicaciones; ninguna de estas etiquetas constituye una garantía de seguridad.
  • Mida las solicitudes representativas y defina el grado de caducidad admisible antes de afirmar que existe una ventaja en cuanto al rendimiento o al almacenamiento en caché.
  • Exija un contrato de recuperación para resultados inciertos, especialmente cuando la repetición de una operación pueda generar trabajo empresarial duplicado.

Preguntas frecuentes

¿Puede una aplicación exponer ambas interfaces?

Sí. Una aplicación puede proporcionar múltiples interfaces sobre capacidades empresariales compartidas. Cada interfaz sigue necesitando un contrato claro, una asignación de errores y una política de compatibilidad. Prueba operaciones equivalentes con los mismos resultados empresariales esperados y evita que una interfaz eluda las validaciones o comprobaciones de autorización que la otra impone.

¿La elección de SOAP requiere un lenguaje de programación concreto?

No. SOAP define el comportamiento de la mensajería, más que un lenguaje de aplicación obligatorio. La limitación práctica radica en si una biblioteca mantenida en tu pila es compatible con la descripción exacta del servicio, el enlace y las extensiones del proveedor. Evalúa esa compatibilidad utilizando los artefactos del proveedor, en lugar de dar por sentado que basta con una compatibilidad básica con XML.

¿Es GraphQL otro nombre para REST?

No. GraphQL describe un modelo de consulta y ejecución diferente. Su disponibilidad no zanja la comparación entre un servicio SOAP existente y una interfaz orientada a REST. Si lo estás evaluando como una opción adicional, elabora una comparación independiente en torno a los mismos requisitos de los usuarios y las mismas restricciones operativas, en lugar de tratarlo como un simple cambio de formato.

Selecciona la interfaz con la que puedas trabajar de forma fiable

El resultado útil de una comparación entre una API REST y una API SOAP es un plan de integración. Debes saber qué significan los mensajes, cómo obtiene el cliente su contrato, qué mecanismos de seguridad se requieren y qué ocurre tras una respuesta incierta. Un formato de carga útil con el que estés familiarizado resulta útil, pero es solo una parte de ese plan.

Para la integración de un proveedor, crea un pequeño adaptador basado en intercambios verificados y resultados del dominio. Mantén disponibles el contexto de la solicitud y los identificadores de diagnóstico, conserva el significado de los errores externos y prueba la recuperación antes de aumentar el tráfico. Para un nuevo servicio, documenta los mismos comportamientos para que los usuarios puedan tomar decisiones informadas sin tener que realizar ingeniería inversa en tu implementación.

Cuando la información necesaria esté disponible a través de páginas web en lugar de una API de proveedor compatible, evalúa la API Scraper de WebScrapingAPI como una vía independiente de recopilación de datos. Mantén los datos extraídos sujetos a un contrato interno claro, de modo que tu proceso posterior pueda gestionar los registros de la API y las observaciones de las páginas web con validación y procedencia explícitas.

Acerca del autor

Gabriel Cioci, Desarrollador full-stack @ WebScrapingAPI

Gabriel Cioci

Desarrollador full-stack

Gabriel Cioci es desarrollador full stack en WebScrapingAPI, donde se encarga de crear y mantener los sitios web, el panel de usuario y los componentes principales de la plataforma destinados a los usuarios.

Empieza a crear

¿Estás listo para ampliar tu recopilación de datos?

Únete a más de 2000 empresas que utilizan WebScrapingAPI para extraer datos de la web a escala empresarial sin ningún gasto de infraestructura.